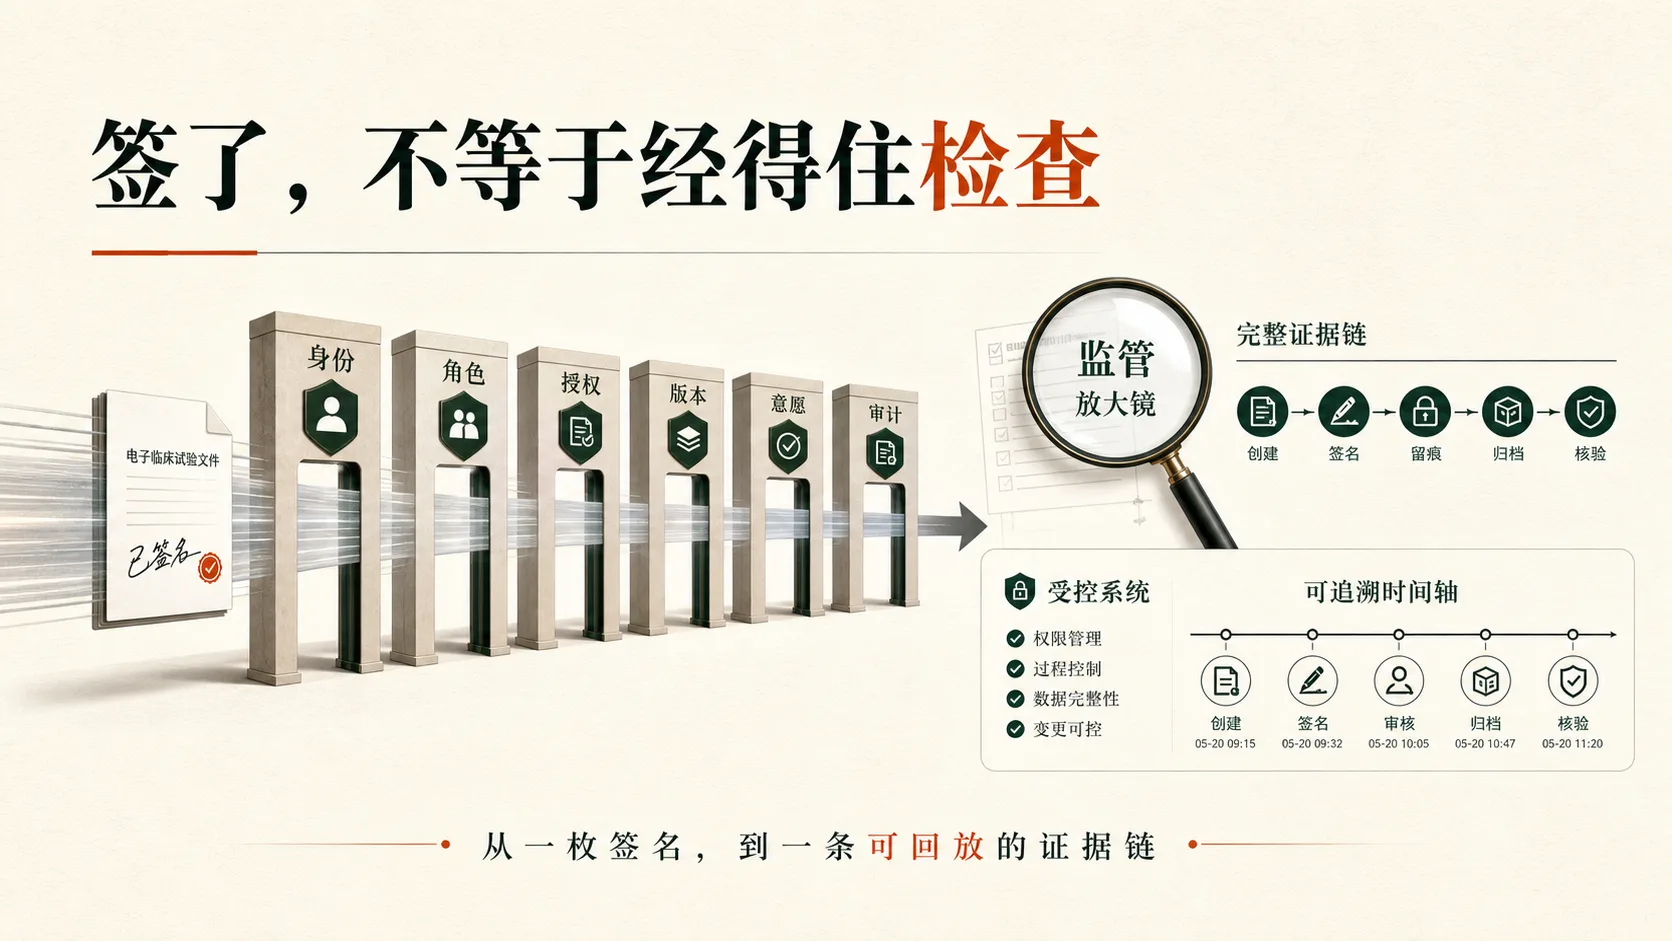
检查员并不会因为页面上出现了一枚“签名”,就停止追问。真正的检查往往从签名之后开始:谁签的?他当时是什么角色?谁授权他签?签的是哪个版本?签署动作发生前,方案和伦理文件是否已经有效?系统后来有没有改过?
检查员要看的,远不止一张PDF
假设某临床试验中心收到核查要求,需要解释一份研究者签署的关键文件。系统里确实能下载到带电子签名的PDF,但接下来七个问题,才决定这份材料能不能经得住检查。
请在10分钟内回答:
如果只能提供PDF和验签结果,证明的是“文件被签过”;如果能回答全部问题,才开始接近“业务可检查”。
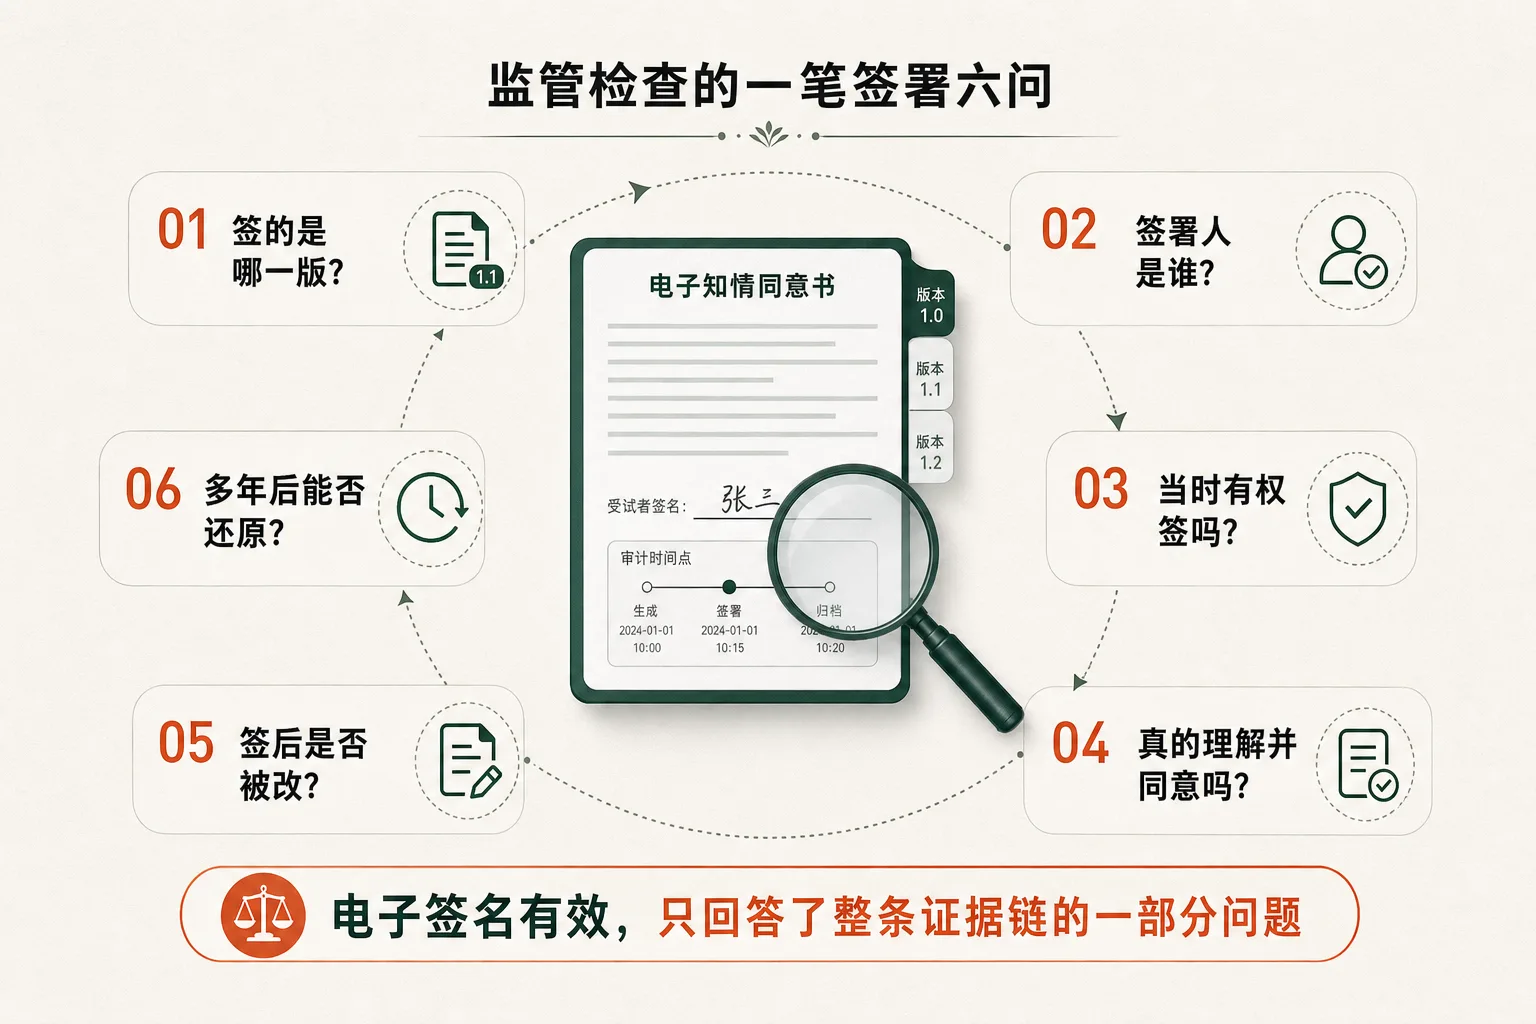
概念图:检查关注点从“有没有签名”延伸到身份、权限、业务版本、签署意义和后续变更。
新版GCP把电子签名放回了计算机化系统
2026年版《药物临床试验质量管理规范》于2026年9月1日起施行。它并没有单独创造一种“GCP电子签名”,而是把电子签名置于计算机化系统、权限、审计轨迹、验证和数据全生命周期的整体要求中。
这意味着,一枚符合电子签名法律要求的签名,可以成为证据链的重要组成部分,但不能自动替代系统验证、业务授权、版本控制、审计轨迹和机构治理。
国际规则的方向也一致。ICH E6(R3)要求记录具有可识别性、版本历史和可检索性,审计轨迹能够呈现初始录入及后续变更,由谁、何时完成,并在适用时说明原因。FDA关于临床研究电子系统、电子记录和电子签名的最终指南,同样把电子签名与系统、记录和风险管理放在一起考量。
一份临床签署,需要八层可信关系
机构真正需要建设的,不是“签名功能”,而是一条从自然人到临床业务、再到检查证据的连续关系。任何一层断裂,都可能让一枚技术有效的签名失去业务解释力。
这些能力很重要,但它们不能互相替代
身份核验回答“你是谁”;角色与授权回答“你能否在这项试验、这个中心、这个时间点完成该动作”。
签署原因、姓名和时间呈现是重要功能,但系统验证、审计轨迹、权限、SOP、培训和变更控制仍需共同完成。
摘要可以证明签后文件未被替换,却不能单独证明签署的是当前有效的方案、伦理批准或中心版本。
满足检查需要的轨迹应覆盖关键业务数据的初始记录和变更,并能说明主体、时间、对象及适用时的原因。
受试者知情同意还涉及伦理版本、告知内容、理解与提问、重新同意、撤回、见证和受试者副本等业务要求。
电子签名服务商提供可信能力;申办者、研究机构和系统所有者仍需对预期用途、流程设计、数据质量和验证负责。
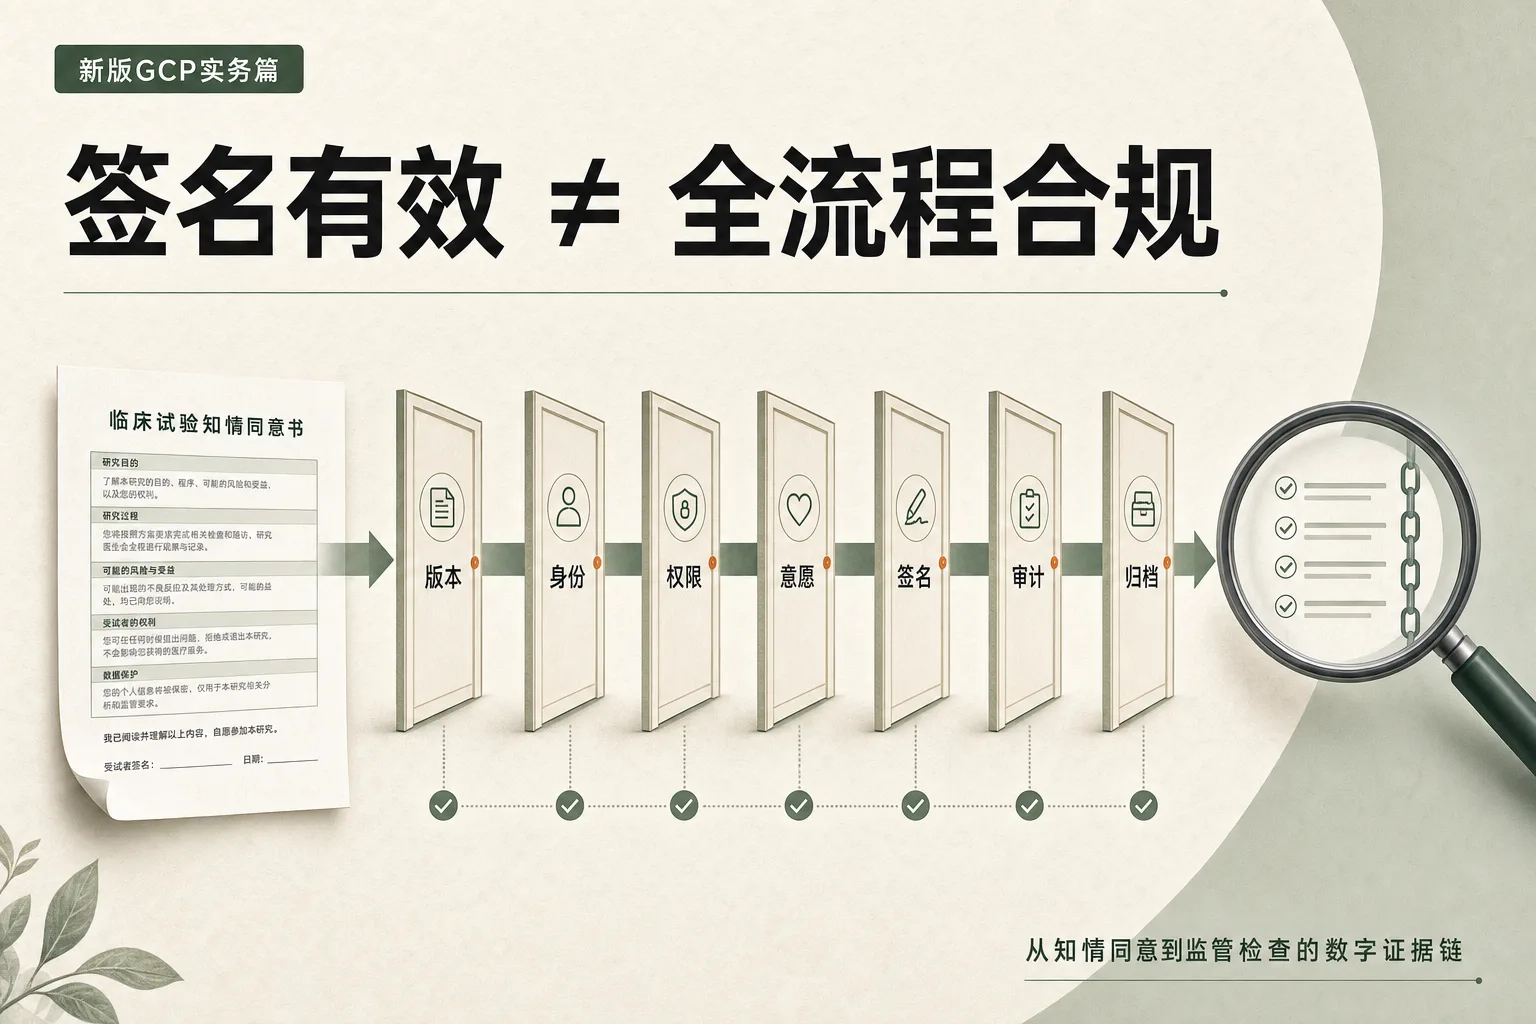
概念图:签名技术有效,是全流程可信的重要条件,但不是全部条件。
四类方案,解决的其实不是同一层问题
国内电子签、国际电子签、临床原生平台以及自建系统都可以进入这条链路。真正的采购判断,不应只看品牌,而要看机构当前缺的是可信签名底座、临床业务能力、全球生态,还是系统验证与实施能力。
| 方案类型 | 通常较强的部分 | 仍需重点核验 | 更适合的情形 |
|---|---|---|---|
| 中国本地电子签名服务e签宝、法大大等 | 本地身份、CA、API/SDK、部署方式、中文服务与司法证据 | GCP业务模型、完整验证材料、临床连接器和检查证据包成熟度 | 中国主体、本地系统较多、数据与部署边界明确的机构 |
| 国际电子签名平台DocuSign、Adobe等 | 国际客户基础、企业治理、全球化应用和部分生命科学验证经验 | 中国本地身份/CA、数据路径、部署、采购与本地交付适配 | 跨国组织、已有全球标准平台和统一治理体系的机构 |
| 临床原生平台Veeva、Medidata等 | 试验、中心、受试者、eTMF/eConsent等业务语义和上下游联动 | 中国签名与身份底座、具体模块范围、集成边界和总体成本 | 希望在临床平台内完成端到端流程的申办者和CRO |
| OA/自建/纸电混合 | 贴合内部流程、改造自由度高,既有系统可延续使用 | 身份可信、签名法律效力、审计轨迹、验证维护和长期证据成本 | 有成熟IT与验证团队、需求高度定制或处于过渡阶段的机构 |
因此,“其他电子签名公司能不能做”的答案是:可以进入,但能进入不等于已经形成可验收的临床产品包。竞争的真正分界线,是谁能把签名底座、临床语义、验证材料、连接器和检查输出组合成一套持续可用的系统。
把已具备的能力放在正确的位置
从现有产品资料看,e签宝具备中国本地身份与CA、签署意愿、文件与模板控制、API/SDK、多种部署和证据服务等基础。它们可以构成临床数字证据链的可信签名底座,但仍需与客户的临床系统、角色授权和验证治理共同工作。
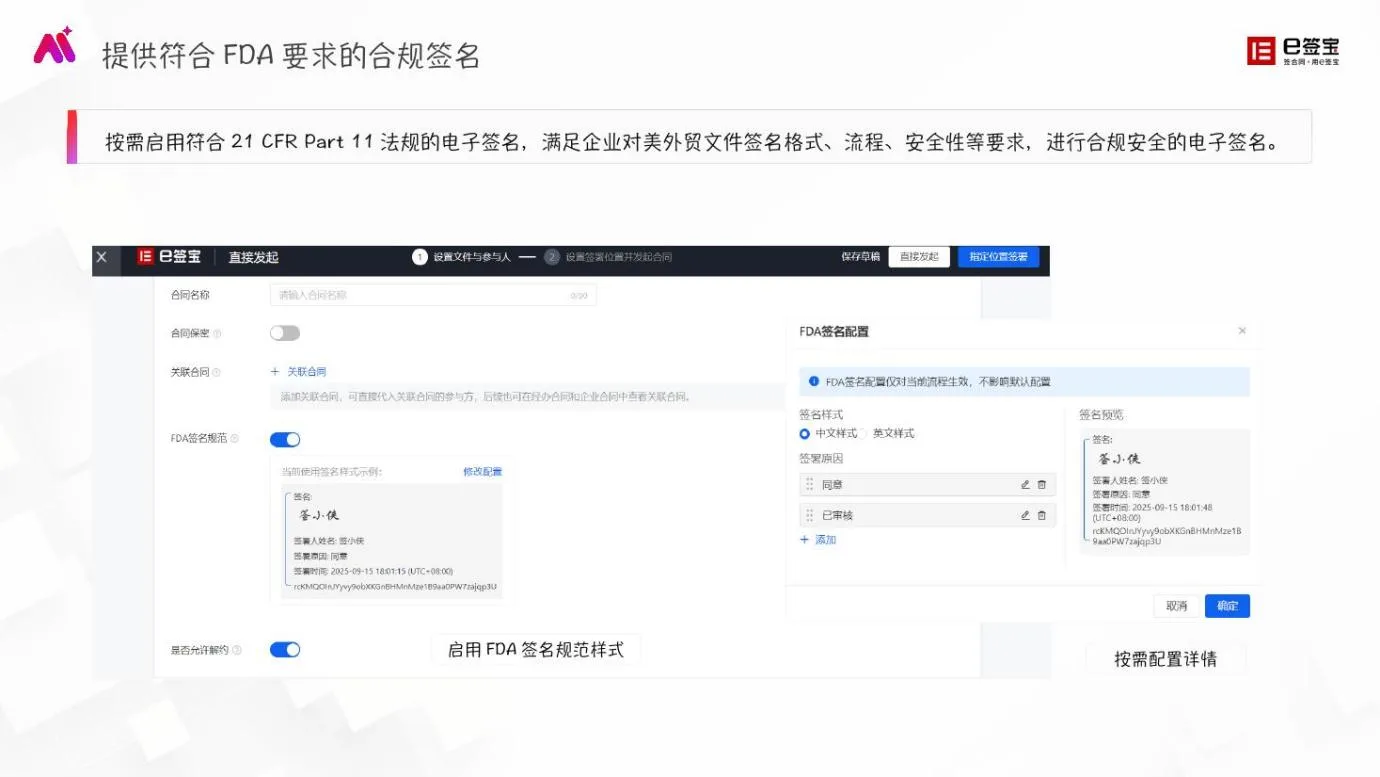
签署意义可以被显式记录
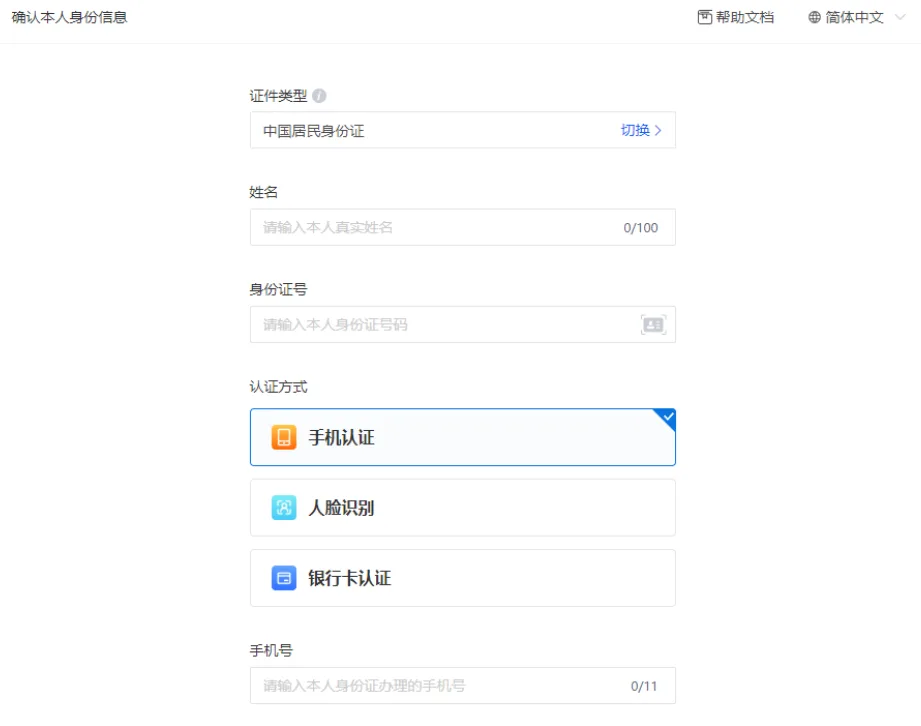
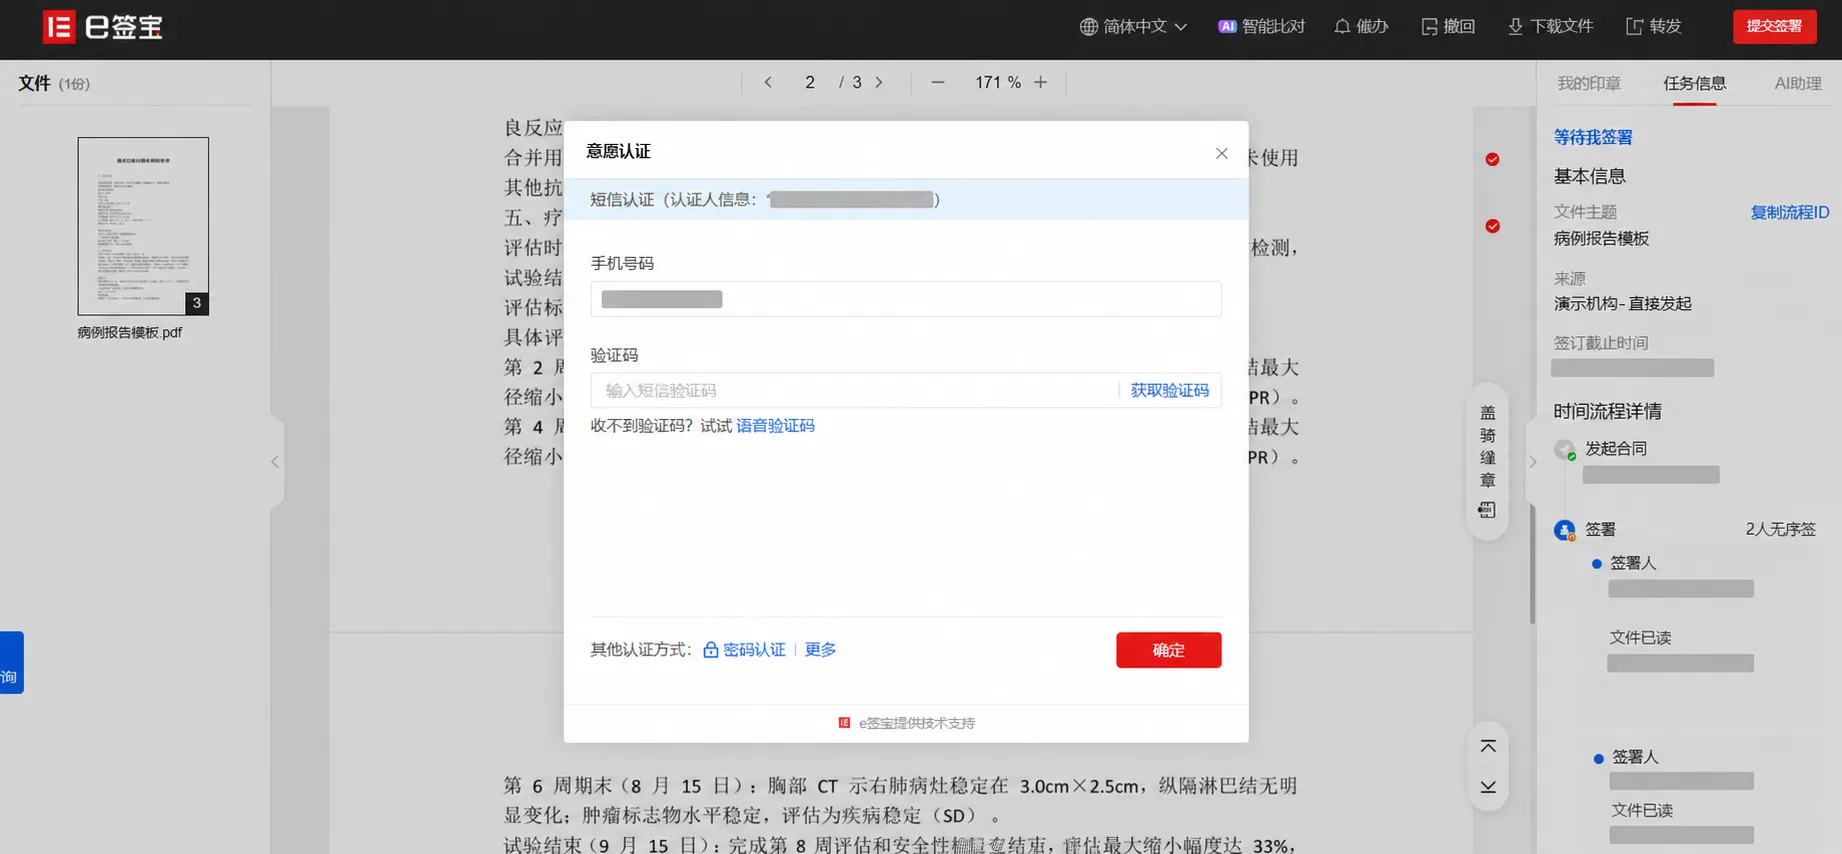
真实产品界面显示,签署流程可以配置签名理由,并呈现签署人姓名和日期时间。它有助于区分“审核”“批准”“确认”等不同业务意义。
- 适用于需要记录签署原因的流程;
- 具体产品版本、配置和开放条件以项目核验为准;
- 该能力不等同于完整的系统验证或Part 11合规结论。
文件控制要先于签署
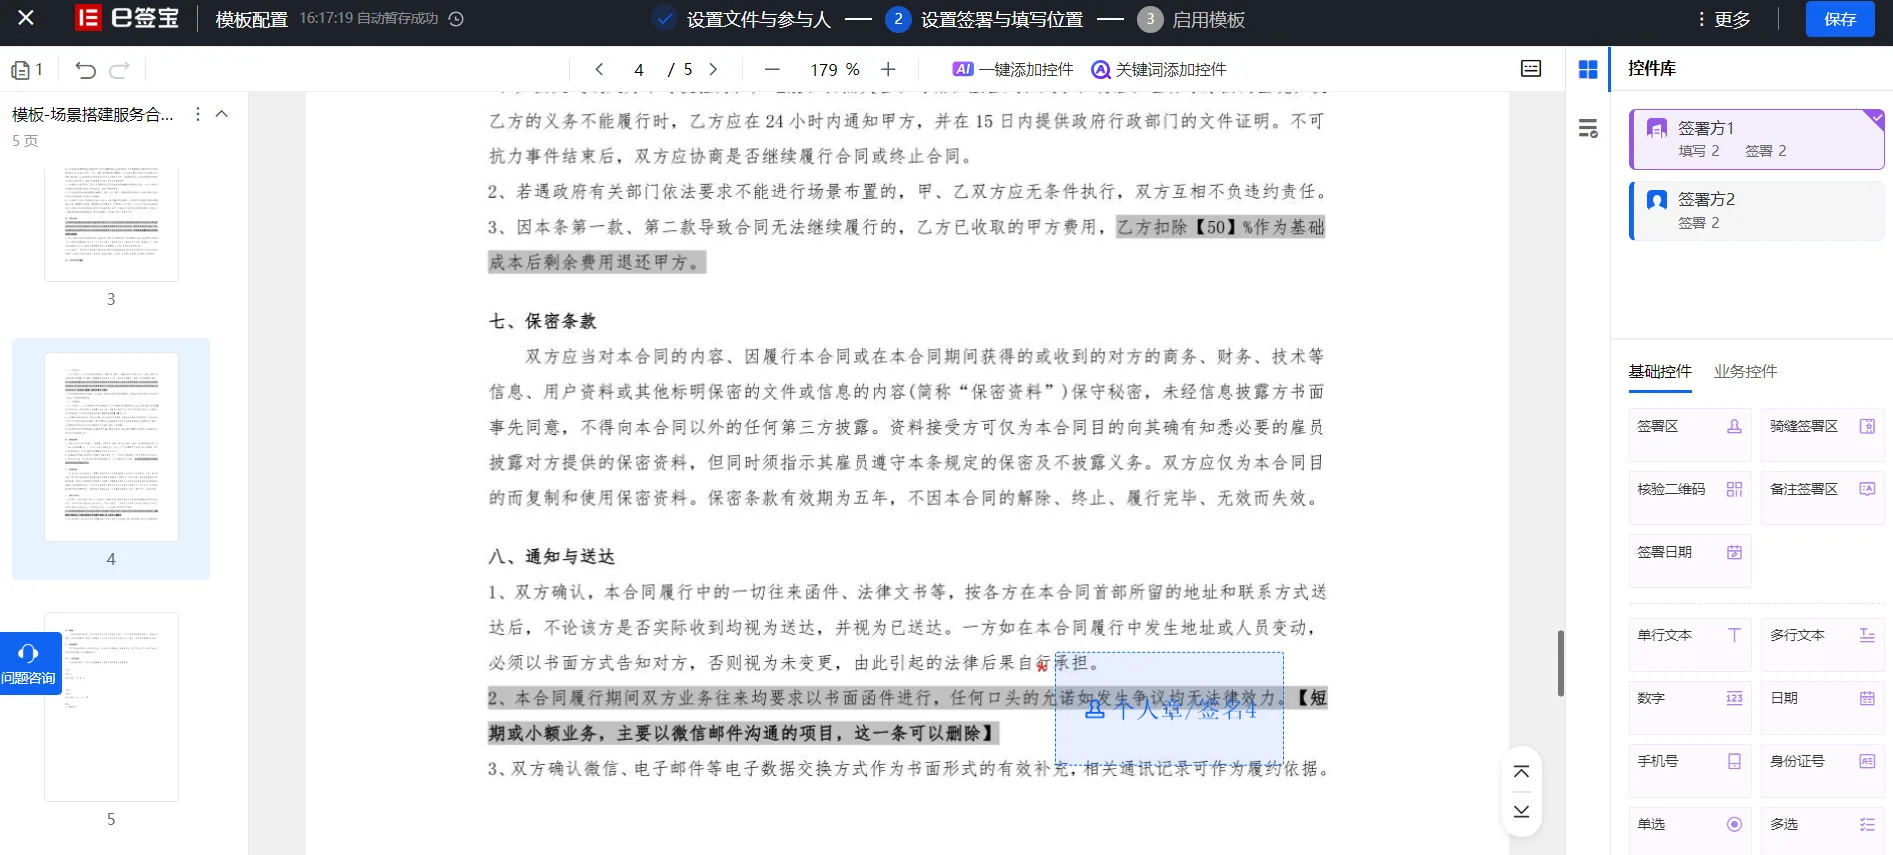
临床场景中的错误,常常不是“签名失效”,而是签错了文件、签错了版本、签署时业务状态不允许。模板、文件哈希和定稿控制可以减少文件层风险;临床版本和伦理状态则需要业务系统提供。
- 电子签名平台:合同/文件版本、摘要签名、验签和证据;
- 临床业务系统:试验、中心、方案、伦理和角色状态;
- 集成门禁:签前校验通过后,才能进入签署。
e签宝可以提供
- 身份核验、CA证书与可靠电子签名能力;
- 签署意愿、签署原因、文件摘要与验签;
- API/SDK接入以及可选部署形态;
- 操作记录、证据保全、验证和出证能力;
- 与临床系统共同建设检查证据输出。
机构必须保留
- 系统预期用途、风险评估和验证责任;
- 临床角色、职责授权和盲态管理;
- 方案、伦理、中心和受试者版本治理;
- SOP、培训、变更、偏差和供应商管理;
- 数据质量、受试者保护与最终合规判断。
最诚实也最有竞争力的定位是:e签宝不是替代CTMS、eTMF、EDC或eConsent的临床流程平台,而是可以作为这些系统中的中国本地可信签名与证据基础设施。其产品化突破点,在于进一步形成GCP签名配置包、试验证据包,以及验证材料与临床连接器包。
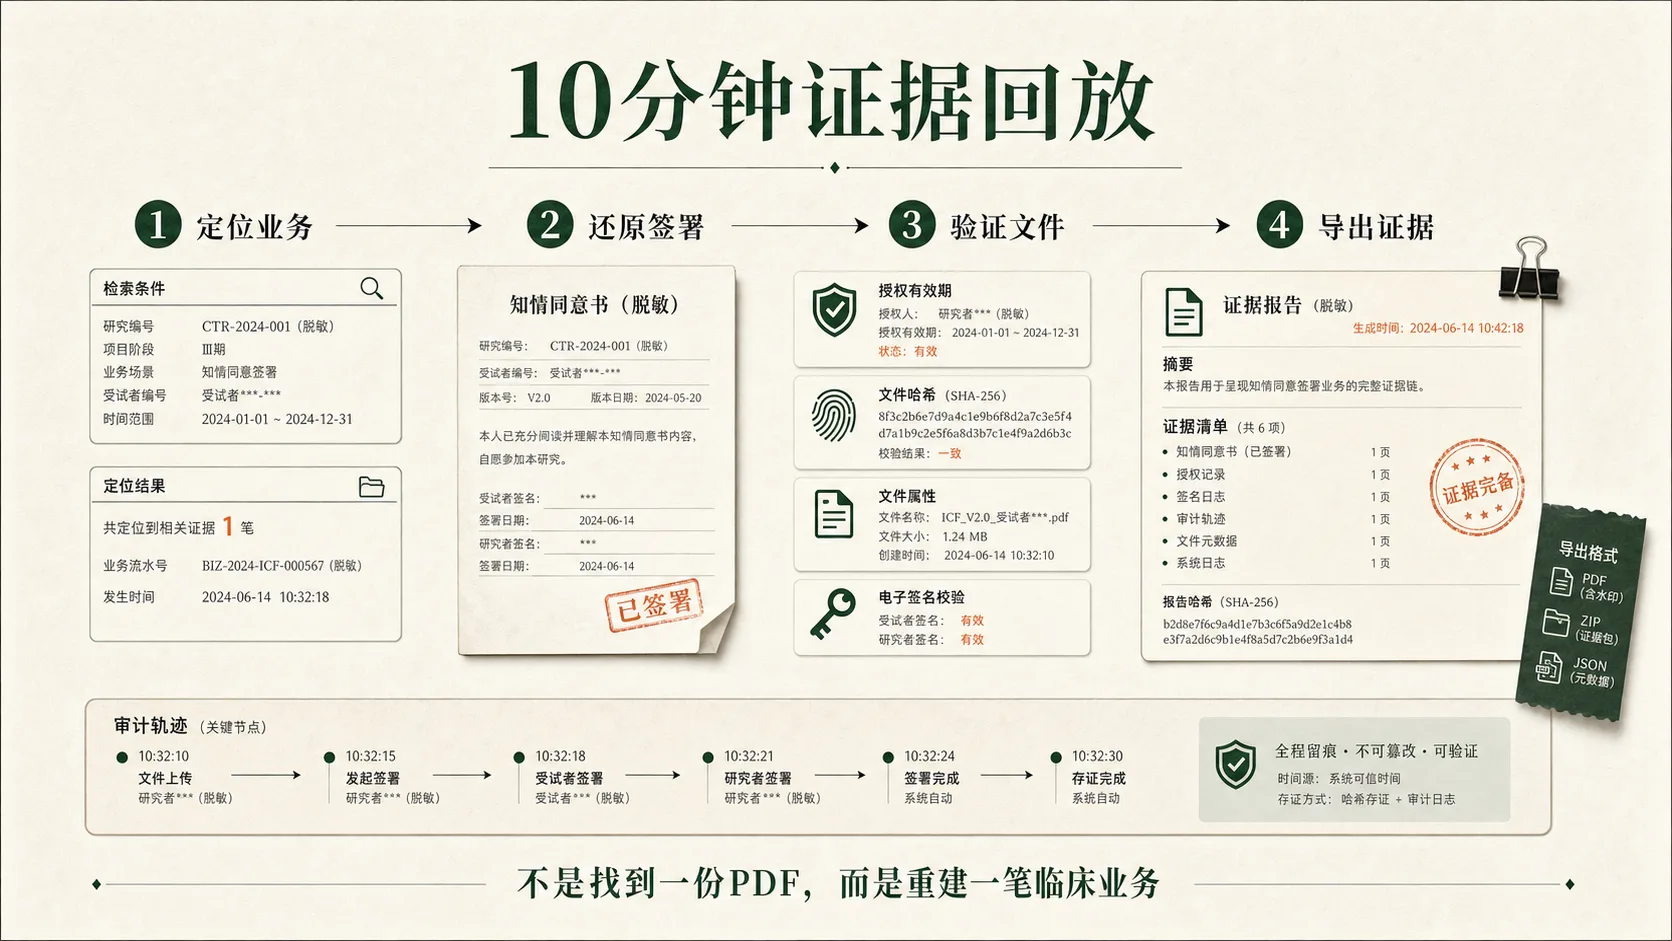
不要只做“签署演示”,要做一次证据回放
项目验收最有效的方式,不是演示用户怎样点完签名,而是随机抽取一笔业务,在限定时间内还原全部关键关系。
项目立项前的十二项检查
最后:真正的门槛,不是一枚更漂亮的签名
临床电子签名的价值,不在于把纸上的笔迹搬到屏幕上,而在于把一次关键决定,与正确的人、正确的职责、正确的文件、正确的业务状态和完整的时间轨迹绑定起来。
当检查员提问时,机构不需要在多个系统、邮件和纸档之间拼凑解释,而能在十分钟内重建一笔临床业务。这才是电子签名从“效率工具”走向“数字证据基础设施”的分水岭。
如果您正在评估临床电子签名
可以从一条高风险、跨系统、需要检查举证的签署链路开始,用真实业务完成“签前门禁—签署—审计—证据回放”的PoV验证,再决定是否规模化扩展。
e签宝 吴兆华|13967449069
邮箱:tuobaye@tsign.cn
主要依据与延伸阅读
说明:本文用于行业研究与方案交流,不构成对任何具体临床试验项目的合规认定或法律意见。产品能力、版本、部署方式及开放条件应以项目当期文档、合同和验收结果为准。文中模拟场景与示意数据不对应任何真实客户或受试者。